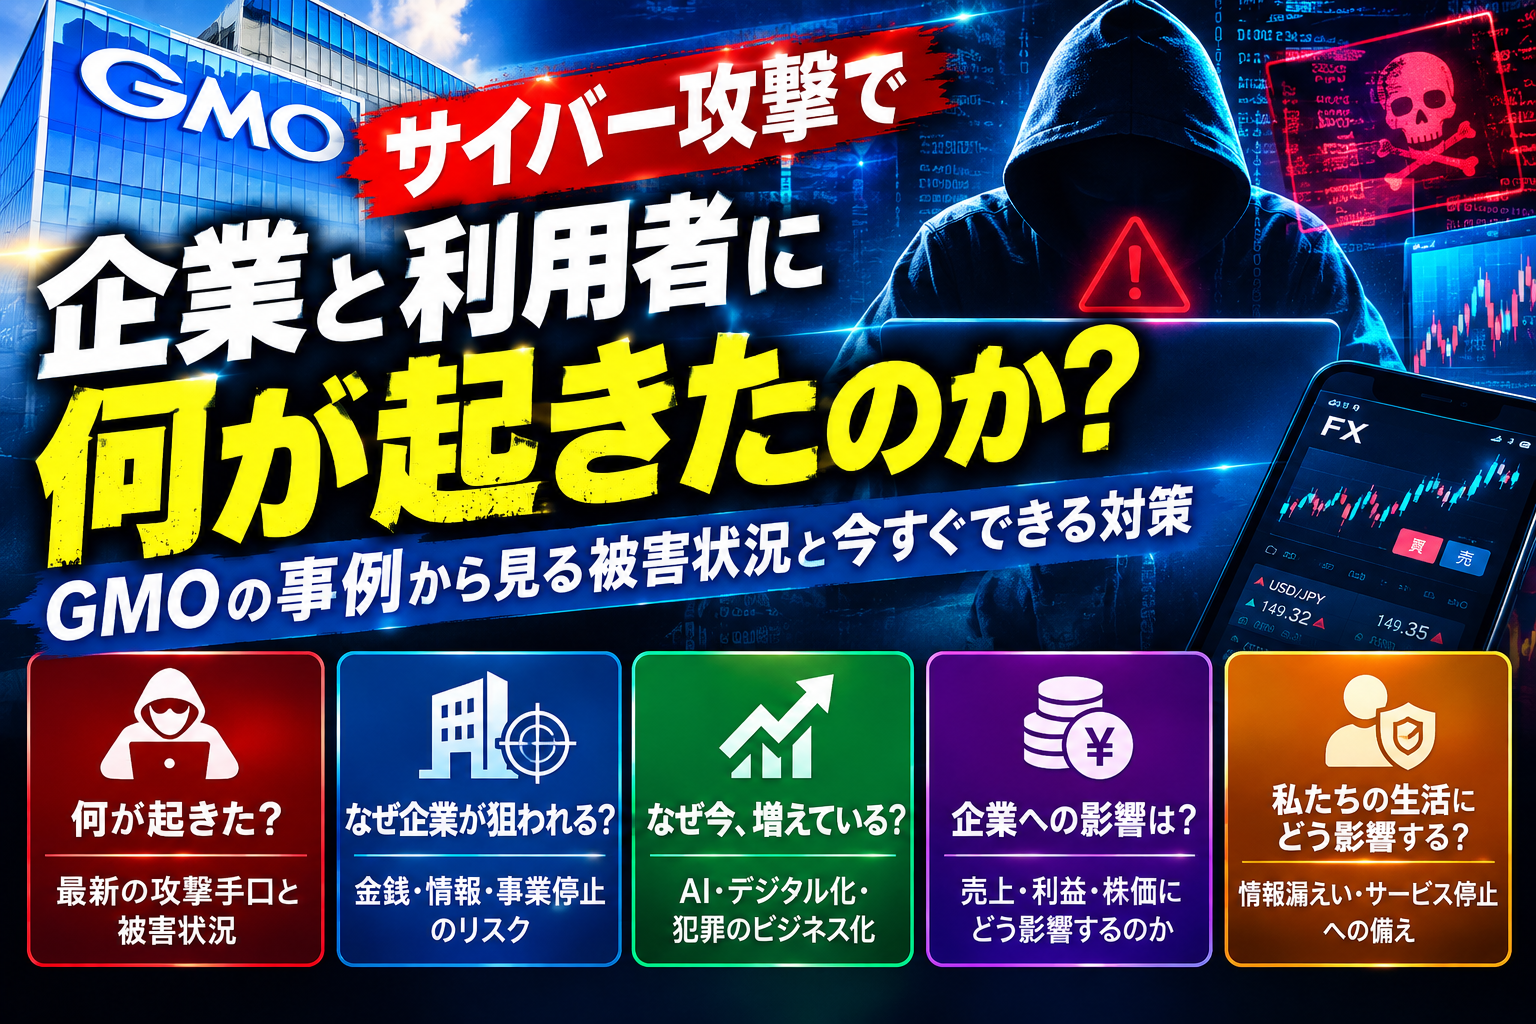
2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」がサイバー攻撃を受け、FX取引などを利用するユーザーに影響が広がっています。
今回の事件で深刻なのは、クラウドサービスへの不正アクセスにとどまらず、サーバーに保存されていた取引口座のログイン情報が悪用された可能性があり、実際に身に覚えのない取引が報告されていることです。
FXの自動売買を利用している人にとって、決して他人事ではありません。何が起きたのか、利用者にはどのような影響があるのか、そして今すぐ何をすべきなのかを整理します。
GMOへのサイバー攻撃で何が起きたのか?
今回攻撃を受けた「お名前.com デスクトップクラウド」は、インターネット上に仮想のWindows環境を用意できるVPSサービスです。FXトレーダーがMT4やMT5などの取引ツールを24時間稼働させ、自動売買を行う目的でも利用されています。
GMOの発表によると、2026年10月19日に利用者からの問い合わせを受けて調査を開始し、20日には一部のサーバー環境に不正なプログラムが設置されていることを確認。21日には被害拡大を防ぐため、全プランのサーバーを順次停止しました。
影響を受けた可能性があるサーバーは、26,739件。
また、取引ツールに保存されていたFX会社や証券会社のログイン情報などが第三者に閲覧・取得された可能性があり、実際に不正な取引が行われたとの報告も寄せられています。顧客情報が外部に持ち出された事実も確認されています。
GMOは10月24日、攻撃に起因すると認めた不正取引による実現損失を補償する方針を発表。現在利用中の顧客への一律5,000円のお見舞金や、希望者への代替サービスの6か月間無償提供も打ち出しました。
なお、不正取引による損失の補償は、調査によって本件に起因すると認められた実現損失などが対象です。市場変動による損失や、得られたはずの利益などは対象外とされています。
(出典:GMOインターネット公式発表)
利用者にはどのような影響があるのか?
今回の問題で注意すべき影響は、大きく3つあります。
① FX口座で身に覚えのない取引が行われる
取引口座のログイン情報が悪用されると、本人が注文していない売買によって損失が発生する可能性があります。自動売買を利用している場合、取引ツールや口座の認証情報が第三者に取得されることが大きなリスクになります。
② 個人情報や端末内の情報が流出する可能性
GMOは顧客情報が外部に持ち出された事実を公表しています。攻撃者側は情報公開やランサムウェア攻撃を予告しており、10月27日正午を指定した脅迫も確認されました。
同日11時59分時点のGMOの発表では、解析を終えた端末からランサムウェアなどは確認されていませんでした。ただし、調査は継続中で、すべての端末の安全が確認されたわけではありません。正午以降の状況については、最新の公式発表を確認する必要があります。
③ 自動売買やサーバーの利用ができなくなる
サービスは被害拡大防止のため停止され、再開時期は未定とされています。これまでVPS上で稼働させていたEA(自動売買プログラム)などが利用できなくなるため、運用方法の見直しが必要になる場合があります。
利用者が今すぐ取るべき対策
GMOは利用者に対し、複数のセキュリティ対策を呼びかけています。特に重要なのは次の項目です。
① FX口座・取引ツールのパスワードを変更する
影響を受けた可能性がある人は、GMOのサーバーとは別の安全な端末から、FX会社や証券会社の口座、MT4・MT5などのパスワードを変更してください。同じパスワードをメールや他のサービスでも使っている場合は、それらも変更しましょう。
② ログイン状態をすべて解除する
パスワードを変更しただけでは、既存のログイン状態が残る場合があります。FX会社などの公式サイトや窓口で、全端末・全セッションのログアウトや切断を行ってください。
③ 取引履歴と口座残高を確認する
身に覚えのない注文、ポジション、出金などがないかを確認します。不審な取引があれば、日時や取引内容、損失額が分かる記録を保存し、利用しているFX会社・証券会社とGMOの公式窓口に連絡してください。
④ 多要素認証を設定する
利用可能なサービスでは、多要素認証を有効にしましょう。パスワードだけに依存しない仕組みを設けることが、不正ログイン対策につながります。
⑤ パソコンをフルスキャンし、重要データをバックアップする
GMOは、サービスに接続していたパソコンやスマートフォンのウイルス対策ソフトによる完全スキャンと、重要データのバックアップを呼びかけています。公式の最新案内に従い、必要な場合は端末のネットワーク切断や電源断なども実施してください。
また、事件に便乗して「被害金を取り戻す」と称し、手数料や認証情報を要求する詐欺にも注意が必要です。GMOはパスワードや認証コードを尋ねないと案内しています。メールやSMSのリンクを安易に開かず、公式サイトから情報を確認しましょう。
今回の事件から学ぶべきこと
今回の事件は、FX会社そのものだけでなく、取引に使うサーバーやパソコンなど、周辺のサービスが攻撃されても資産に影響が及ぶ可能性があることを示しています。
特に、自動売買を利用する人は、取引口座のパスワードをどこに保存しているか、ログイン情報が漏れた場合にどう対応するか、サービス停止時にどのように運用を管理するかを日頃から考えておく必要があります。
サイバー攻撃は、企業の信用や業績だけでなく、個人の資産にも直結する問題です。被害の有無を自己判断で決めつけず、公式発表を確認しながら、パスワード変更・セッション切断・取引履歴の確認を優先しましょう。
最も重要なのは、「自分は被害に遭っていないはず」と考えて放置しないことです。心当たりがある利用者は、速やかに対策を進めてください。
※本記事は2026年10月27日時点で確認できた公表情報に基づいています。状況は変化する可能性があるため、GMOインターネットの公式発表および利用中の金融機関からの案内を必ず確認してください。
参考となる公式情報
GMOインターネット「不正アクセスに関する現在の対応について(第9報)」
GMOインターネット「お見舞金・不正取引損失の補償について(第4報)」